
Nel giugno 2010 un’azienda di sicurezza bielorussa si trovò davanti a un malware diverso da tutti gli altri. Non rubava password e non chiedeva riscatti: era costruito per colpire un obiettivo preciso, fisico, dentro un impianto industriale. Il suo nome era Stuxnet, e viene considerato la prima vera arma informatica della storia.
La scoperta
Stuxnet fu individuato nel giugno 2010 dalla società VirusBlokAda, dopo che alcuni computer di un cliente in Iran continuavano a riavviarsi e a mostrare errori di sistema. Le analisi successive, tra cui quelle di Symantec, rivelarono un codice di una complessità mai vista: non era un virus creato per diffondersi e basta, ma un software progettato per arrivare a un bersaglio molto specifico.
L’obiettivo: le centrifughe di Natanz
Il bersaglio erano i sistemi di controllo industriale dell’impianto iraniano di arricchimento dell’uranio di Natanz. Le centrifughe usate per arricchire l’uranio sono macchine delicate, che girano a velocità altissime e sono comandate da PLC (Programmable Logic Controller), computer industriali che regolano i macchinari. Stuxnet era scritto per colpire un tipo specifico di PLC prodotto da Siemens, e agiva solo se riconosceva la configurazione dell’impianto che cercava.
Come funzionava
1. Superare l’isolamento della rete
Le reti industriali sensibili sono spesso air-gapped, cioè fisicamente separate da Internet. Stuxnet aggirava il problema viaggiando su chiavette USB e sfruttando le reti locali: bastava che un computer collegato alla rete isolata ricevesse una chiavetta infetta.
2. Sfruttare più vulnerabilità sconosciute
Il malware usava diverse vulnerabilità di Windows ancora non note al pubblico (le cosiddette zero-day) per diffondersi e ottenere permessi elevati. Era un segnale evidente di risorse fuori dal comune, perché una sola vulnerabilità di questo tipo ha già un valore enorme sul mercato.
3. Apparire legittimo
Alcuni componenti erano firmati con certificati digitali rubati a note aziende di hardware, in modo che il sistema operativo li considerasse affidabili.
4. Sabotare senza farsi notare
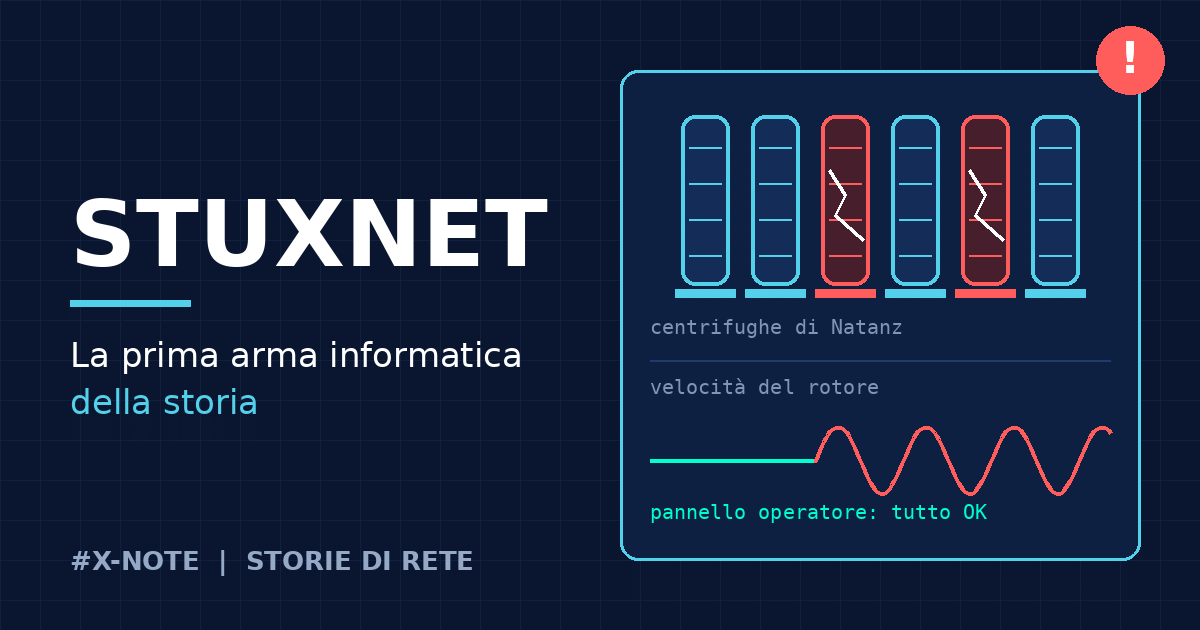
Una volta nel PLC giusto, Stuxnet modificava la velocità di rotazione delle centrifughe, alternando accelerazioni e rallentamenti che le sottoponevano a stress meccanico e ne causavano la rottura. Allo stesso tempo mostrava ai tecnici valori normali, registrati in precedenza, così che sul pannello di controllo tutto sembrasse a posto.
⚡ Perché Stuxnet è stato un punto di svolta
- Danni fisici: un attacco informatico che rompe macchinari reali, non solo dati.
- Bersaglio mirato: si diffondeva ampiamente, ma agiva solo sull’impianto che cercava.
- Risorse da stato: la complessità del codice fece pensare a un progetto con grandi mezzi e conoscenze specifiche degli impianti.
Chi c’era dietro?
Nessuno ha mai rivendicato Stuxnet in modo ufficiale. Secondo numerose inchieste giornalistiche e molti esperti, l’operazione sarebbe stata un progetto congiunto di Stati Uniti e Israele, noto con il nome in codice Olympic Games. I governi coinvolti non hanno però confermato pubblicamente il loro ruolo, quindi la paternità resta una ricostruzione, non un fatto accertato ufficialmente.
Quanto danno ha fatto?
Le stime parlano di circa mille centrifughe danneggiate a Natanz, ma i numeri esatti non sono noti e restano discussi. Stuxnet si diffuse molto oltre l’Iran e infettò computer in molti Paesi, anche se, dove non trovava la configurazione cercata, non svolgeva il suo sabotaggio. Molti osservatori ritengono che abbia rallentato il programma nucleare iraniano, ma non che lo abbia fermato.
L’eredità di Stuxnet
- Nuova attenzione alla sicurezza industriale: impianti elettrici, acquedotti e fabbriche iniziarono a essere considerati bersagli reali.
- Una nuova famiglia di malware: dopo Stuxnet comparvero altri strumenti simili per spionaggio e sabotaggio, tra cui Duqu, Flame e, anni dopo, malware usati contro reti elettriche e impianti industriali.
- Il dibattito sulla guerra informatica: Stuxnet ha reso concreto il tema dei cyberattacchi come strumento tra Stati e delle regole che dovrebbero governarli.
Per approfondire
La ricostruzione più completa è nel libro Countdown to Zero Day della giornalista Kim Zetter, mentre le analisi tecniche di Symantec restano una lettura di riferimento per chi vuole entrare nei dettagli del codice.
In conclusione
Stuxnet ha mostrato che un programma può danneggiare un impianto fisico a migliaia di chilometri di distanza, senza che nessuno se ne accorga subito. Da allora la sicurezza dei sistemi industriali non è più una questione di nicchia: è parte della sicurezza di tutti, perché da quei sistemi dipendono energia, acqua e produzione.