
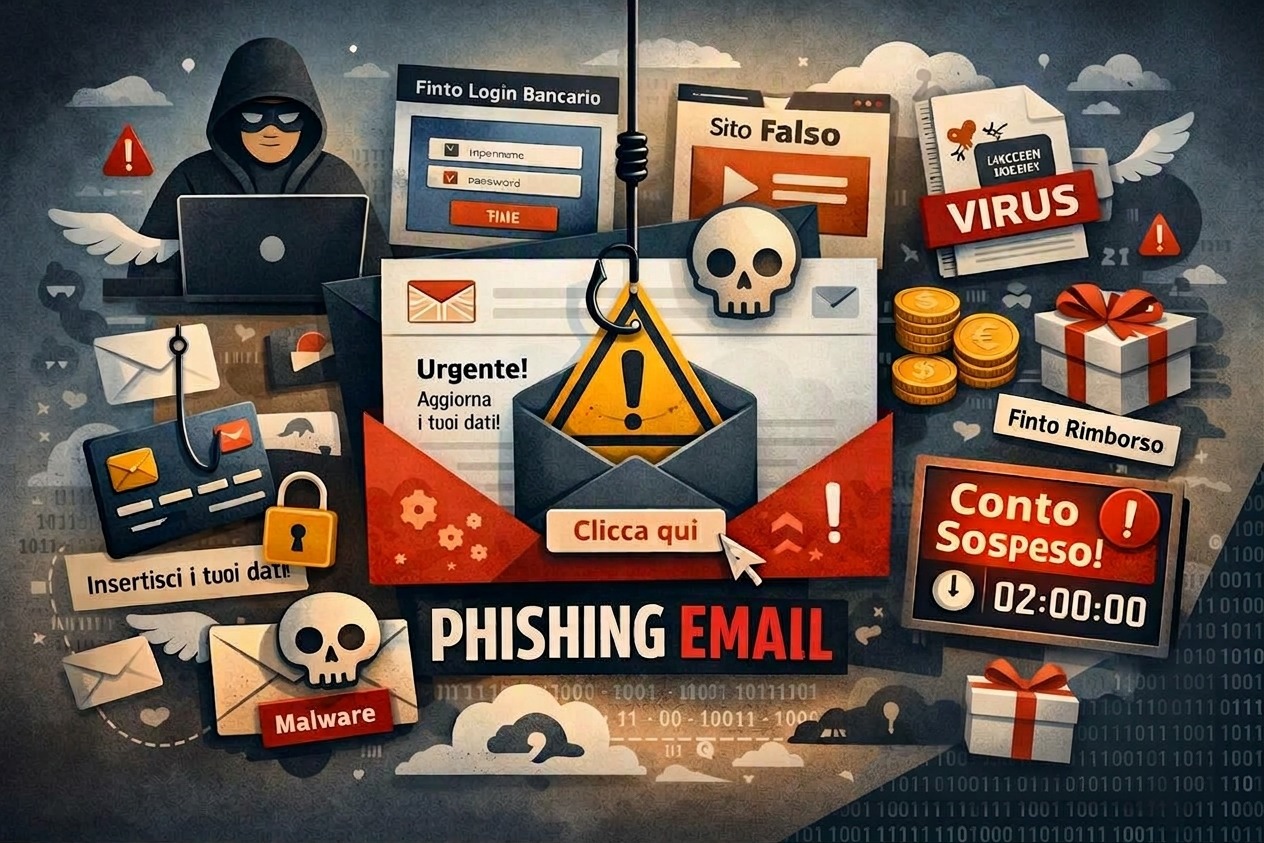
Il phishing via email è la forma di frode digitale più diffusa al mondo. Nonostante sia una tecnica vecchia di quasi trent’anni, continua a funzionare perché sfrutta il punto più debole di qualsiasi sistema: l’essere umano.
In questo articolo analizziamo:
- cos’è il phishing;
- come funziona;
- perché è ancora così efficace;
- le tecniche più usate dai criminali;
- i segnali per riconoscerlo;
- come difendersi in modo concreto;
- cosa fare se ci sei già cascato.
Cos’è il phishing via email
Il phishing è una tecnica di ingegneria sociale che consiste nell’inviare email che sembrano provenire da enti affidabili:
- banche;
- corrieri;
- servizi cloud;
- enti pubblici;
- e‑commerce;
- provider telefonici.
L’obiettivo è rubare informazioni sensibili, come:
- credenziali di accesso;
- dati bancari;
- numeri di carta;
- codici OTP;
- documenti personali.
Oppure indurre la vittima a:
- scaricare malware;
- aprire allegati infetti;
- effettuare pagamenti fraudolenti.
Perché il phishing funziona ancora
Il phishing non sfrutta vulnerabilità tecniche, ma vulnerabilità umane:
- fretta;
- distrazione;
- fiducia;
- paura;
- urgenza;
- inesperienza.
I criminali sanno come manipolare le emozioni per spingere la vittima ad agire senza pensare.
Le tecniche più usate nel phishing email
1. Spoofing del mittente
L’email sembra arrivare da:
- “Poste Italiane”;
- “Intesa Sanpaolo”;
- “Amazon”;
- “Agenzia delle Entrate”.
Esistono due varianti. Nel display name spoofing, il caso più frequente, il criminale imposta come nome visualizzato quello di un ente noto, mentre l’indirizzo reale è tutt’altro. L’indirizzo non è nascosto, ma molti client email (soprattutto su smartphone) mostrano solo il nome, quindi la frode passa inosservata. Nello spoofing dell’indirizzo vero e proprio viene falsificato lo stesso indirizzo del mittente: è più difficile da realizzare proprio grazie a SPF, DKIM e DMARC, di cui parliamo più avanti.
2. Link a siti falsi (clonati)
Il messaggio contiene un link che porta a un sito identico a quello originale.
Esempi:
- finti login bancari;
- finti pannelli PayPal;
- finti tracking di spedizioni;
- finti portali INPS / Agenzia delle Entrate.
Il sito raccoglie le credenziali e le invia al criminale.
3. Allegati infetti
File che sembrano:
- fatture;
- documenti PDF;
- avvisi di pagamento;
- moduli Word.
In realtà contengono:
- malware;
- trojan bancari;
- ransomware;
- keylogger.
4. Messaggi di urgenza
Il criminale crea pressione psicologica:
- “Il tuo conto verrà sospeso”;
- “Ultimo avviso prima della chiusura”;
- “Pagamento non riuscito”;
- “Aggiorna subito i tuoi dati”.
L’urgenza riduce la capacità di analisi.
5. Frodi con finti rimborsi o accrediti
Email che promettono:
- rimborsi fiscali;
- accrediti bancari;
- premi;
- bonus.
Serve solo a farti inserire dati sensibili.
6. Business Email Compromise (BEC)
In ambito aziendale è una delle frodi più costose: arriva una email, apparentemente del titolare, di un dirigente o di un fornitore abituale, che chiede un bonifico urgente o la modifica dell’IBAN di una fattura. Spesso non contiene né link né allegati, per cui i filtri antispam non la fermano. L’unica difesa efficace è una verifica fuori banda: chiamare la persona su un numero già noto prima di eseguire qualsiasi pagamento.
Non solo email: smishing, vishing e quishing
Le stesse tecniche si diffondono anche su altri canali:
- smishing: il messaggio arriva via SMS o app di messaggistica (tipico il finto pacco in giacenza);
- vishing: la truffa avviene per telefono, con finti operatori della banca che chiedono di “mettere in sicurezza” il conto;
- quishing: il link malevolo è nascosto in un QR code (approfondimento nell’articolo dedicato: Quishing).
Valgono le stesse regole: nessun ente serio ti chiede dati sensibili per questi canali.
Come riconoscere un’email di phishing
1. Mittente sospetto
Il nome sembra ufficiale, ma l’indirizzo è strano:
- domini non ufficiali;
- lettere invertite;
- numeri al posto di lettere.
Esempio: assistenza@poste-italiane-secure.com
2. Link mascherati
Il testo dice una cosa, il link porta altrove.
Esempio: https://poste.it → in realtà porta a https://poste-it-login-secure.xyz
Trucco pratico: prima di cliccare, passa il mouse sul link (su smartphone, tienilo premuto) e controlla l’indirizzo reale che compare. Guarda soprattutto la parte subito prima del primo /: è quella che identifica davvero il sito.
3. Allegati inattesi
Se non ti aspetti un documento, è sospetto.
4. Errori grammaticali
Molte email fraudolente contengono:
- errori di ortografia;
- traduzioni automatiche;
- frasi innaturali.
Attenzione però: oggi, grazie agli strumenti di intelligenza artificiale, i criminali scrivono spesso in un italiano perfetto. L’assenza di errori non è un segnale di sicurezza.
5. Richieste di dati personali
Nessuna banca o ente pubblico chiede:
- password;
- PIN;
- codici OTP;
- numeri di carta;
via email.
6. Tono urgente o minaccioso
Se il messaggio ti mette fretta, è quasi sempre phishing.
Come difendersi dal phishing email
1. Non cliccare mai link sospetti
Meglio aprire il sito ufficiale digitandolo manualmente, usando un segnalibro o l’app ufficiale.
2. Verificare il mittente reale
Clicca sul nome del mittente e controlla l’indirizzo completo.
3. Non scaricare allegati non richiesti
Soprattutto file ZIP, EXE, DOCM, XLSM.
4. Attivare l’autenticazione a due fattori (2FA), meglio se con passkey
La 2FA riduce enormemente i danni in caso di furto password, ma non è infallibile: i moderni kit di phishing di tipo adversary‑in‑the‑middle fanno da intermediari tra la vittima e il sito vero e intercettano anche il codice OTP e la sessione in tempo reale. Le difese più robuste sono le passkey e le chiavi di sicurezza FIDO2: funzionano solo sul dominio autentico, quindi su un sito clonato semplicemente non si attivano. Dove possibile, preferiscile ai codici via SMS.
5. Usare un antivirus con protezione email
Blocca allegati infetti e link malevoli.
6. Aggiornare sempre browser e sistema
Molti attacchi sfruttano vulnerabilità già risolte.
7. Verificare fuori banda le richieste sensibili
Se un’email chiede un pagamento, un cambio di IBAN o dati riservati, contatta l’interessato con un canale già noto (telefono, app ufficiale), non rispondendo all’email stessa.
8. Segnalare le email sospette
A:
- provider email;
- banca;
- azienda coinvolta;
- Polizia Postale (
commissariatodips.it); - CERT‑AGID, che monitora e pubblica le campagne di phishing in corso in Italia.
Aiuta a bloccare campagne di phishing attive.
SPF, DKIM e DMARC
Oltre alle verifiche manuali, è utile sapere che i server email moderni usano tre tecnologie per autenticare i mittenti:
- SPF: verifica che il server che invia l’email sia autorizzato dal dominio;
- DKIM: firma crittografica che garantisce che il messaggio non sia stato modificato;
- DMARC: stabilisce come gestire le email che falliscono SPF/DKIM, e richiede che il dominio verificato coincida con quello mostrato nel campo “Da”.
Questi sistemi non eliminano il phishing, ma riducono lo spoofing dei domini legittimi.
Come può verificarli un utente?
Le verifiche SPF, DKIM e DMARC vengono eseguite automaticamente dai provider email (Gmail, Outlook, iCloud). Un utente comune non deve fare controlli tecnici: può però vedere il risultato aprendo l’“origine del messaggio”.
Gmail
- Apri l’email sospetta;
- clicca sui tre puntini (⋮);
- seleziona “Mostra originale”;
- controlla le righe SPF, DKIM e DMARC: PASS o FAIL.
Outlook / Hotmail
- Apri l’email;
- dal menu dei tre puntini cerca “Visualizza” → “Visualizza dettagli messaggio” (la voce può variare a seconda della versione);
- cerca:
spf=pass,dkim=pass,dmarc=pass.
Apple Mail (macOS)
- Apri l’email;
- dal menu Visualizza → Messaggio scegli “Tutte le intestazioni” o “Sorgente messaggio”;
- cerca le righe di autenticazione (
Authentication-Results).
Su iPhone e iPad le intestazioni complete non sono facilmente consultabili: in questo caso affidati ai controlli sul mittente descritti sopra.
Come interpretare il risultato
- FAIL è un campanello d’allarme, non una prova: può capitare anche a email legittime, ad esempio dopo un inoltro o il passaggio da una mailing list;
- PASS non significa che l’email sia affidabile: un criminale può registrare un dominio simile (come
poste-italiane-secure.com) e configurare SPF, DKIM e DMARC alla perfezione. In quel caso i tre controlli passano, ma il mittente è comunque falso.
Per questo il controllo dell’autenticazione va sempre abbinato a quello del dominio reale e del contenuto del messaggio.
Se gestisci un dominio
Se hai un tuo dominio (per un sito, un’associazione o un’azienda), configura SPF, DKIM e DMARC: impedisci che altri inviino email spacciandosi per te. Sono record DNS di tipo TXT. Un esempio con example.com:
; SPF: indica quali server possono inviare per il dominio
example.com.          TXT  "v=spf1 mx include:_spf.provider.example -all"

; DMARC: parti con p=none per solo monitoraggio
_dmarc.example.com.   TXT  "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
La chiave DKIM si genera sul server di posta (o sul pannello del provider) e va pubblicata nel DNS con il nome del selettore indicato.
Un percorso graduale per DMARC:
- inizia con
p=nonee leggi i report per qualche settimana, per scoprire se c’è traffico legittimo non autorizzato; - passa a
p=quarantineper mandare in spam le email che falliscono; - quando tutto è in ordine, usa
p=rejectper farle rifiutare del tutto.
Usa un password manager
Un password manager aggiunge una protezione invisibile ma potentissima:
- compila automaticamente le credenziali solo sui siti originali;
- se la pagina è un clone, non inserisce nulla;
- riduce il rischio di riutilizzare password deboli o identiche.
È una difesa concreta contro i siti falsi. Molti password manager gestiscono anche le passkey.
Protezione anti‑phishing del browser
I browser moderni (Chrome, Edge, Firefox, Safari) integrano filtri che:
- bloccano automaticamente molti siti malevoli;
- mostrano avvisi quando un link è sospetto;
- impediscono l’apertura di pagine note per phishing o malware.
Tenere il browser aggiornato significa avere sempre l’ultima versione di questi filtri.
Cosa fare se ci sei già cascato
Succede anche ai più attenti. La rapidità conta: agisci subito.
- Se hai inserito una password: cambiala subito, da un dispositivo pulito, sul sito vero. Cambia anche quella di ogni altro servizio in cui la usavi, e disconnetti le sessioni attive dove possibile.
- Se hai fornito dati di carta o bancari: chiama la banca o l’emittente, blocca carta e accessi e contesta le operazioni non riconosciute.
- Se hai inserito un codice OTP: considera l’account compromesso, anche se hai la 2FA. Contatta il servizio coinvolto.
- Se hai aperto un allegato o installato qualcosa: disconnetti il dispositivo dalla rete, esegui una scansione completa con un antimalware aggiornato e, nei casi dubbi, valuta il ripristino del sistema.
- Controlla l’email: verifica che non siano state create regole di inoltro e che non risultino accessi sconosciuti.
- Segnala l’accaduto: alla Polizia Postale (
commissariatodips.it) e, se coinvolta, alla banca o all’azienda.
Esempi reali di phishing (2025–2026)
- Finti avvisi di Poste Italiane con link a siti clonati;
- Email DHL/GLS con tracking falsi;
- Finti avvisi PayPal per “transazioni sospette”;
- Finti accrediti INPS per bonus inesistenti;
- Finti aggiornamenti di sicurezza Microsoft/Google.
Per seguire le campagne in corso in Italia, puoi consultare i bollettini pubblicati dal CERT‑AGID.
Conclusione
Il phishing email è efficace perché non attacca la tecnologia, ma le persone. La difesa migliore è la consapevolezza: riconoscere i segnali, non farsi prendere dalla fretta e verificare sempre prima di cliccare. E se qualcosa va storto, agire subito fa quasi sempre la differenza.