
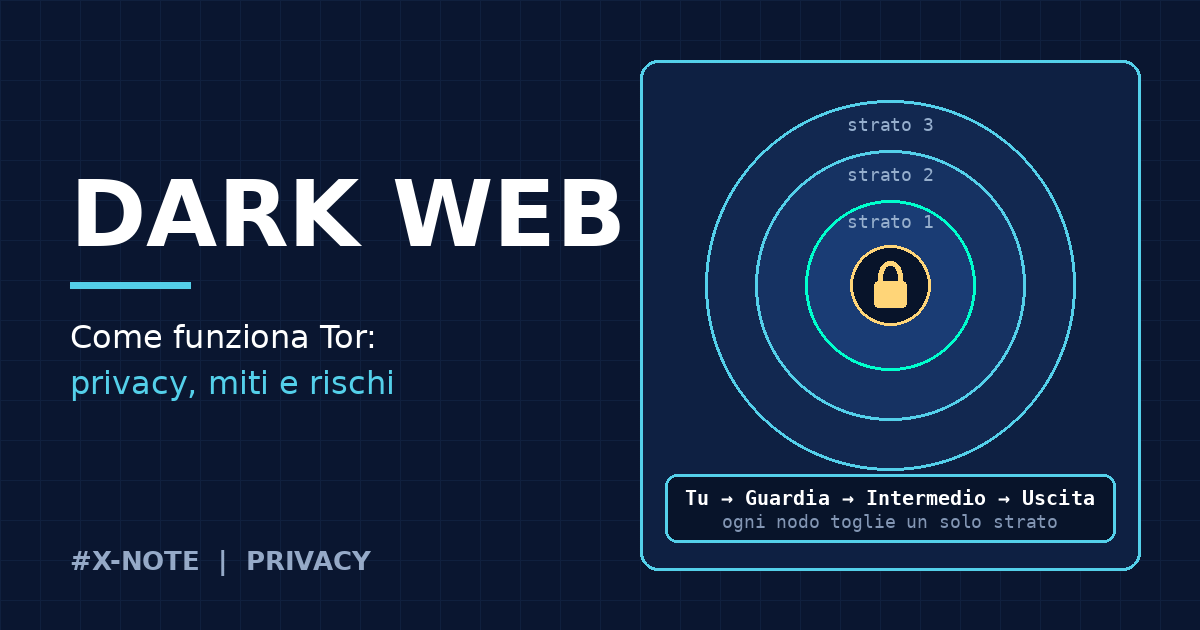
Spesso confuso nei film e nei media generalisti con un covo di criminali digitali o con i segreti più oscuri della Rete, il Dark Web è in realtà una porzione specifica e minoritaria di Internet progettata per un obiettivo preciso: rafforzare l’anonimato e la privacy delle comunicazioni. Allo stesso tempo, proprio grazie a questo anonimato, ospita anche attività illegali e mercati clandestini che sfruttano la difficoltà di tracciamento.
⚖️ Nota sulla legalità
In Italia e nella maggior parte dei Paesi democratici, usare la rete Tor e accedere al Dark Web è del tutto legale. L’anonimato e la riservatezza sono diritti fondamentali; ad essere perseguite dalla legge sono esclusivamente le eventuali attività illecite compiute online, non lo strumento utilizzato per navigare.
🌐 Deep Web vs Dark Web
Il Deep Web comprende tutto ciò che non è indicizzato dai motori di ricerca tradizionali: email, home banking, database aziendali, cartelle cliniche e aree riservate.
Il Dark Web è invece un sottoinsieme del Deep Web che richiede software specifici e configurazioni particolari (come la rete Tor) per poter accedere ai relativi servizi anonimi.
Perché esiste e come nasce
Le fondamenta del Dark Web non nascono nei circuiti criminali, ma nella ricerca governativa e militare. A metà degli anni ’90, i ricercatori del Naval Research Laboratory degli Stati Uniti svilupparono il concetto di Onion Routing (instradamento a cipolla) per proteggere le comunicazioni dell’intelligence americana in territori ostili o sotto sorveglianza.
L’idea era quella di impedire a un osservatore esterno di tracciare chi stesse comunicando con chi. Nei primi anni 2000 da questa tecnologia è nato Tor (The Onion Router). Nel 2004 il codice sorgente è stato rilasciato con licenza libera open source, mentre nel 2006 è stato ufficialmente fondato il Tor Project come organizzazione no-profit dedicata allo sviluppo e al mantenimento della rete.
📖 Glossario essenziale
- Tor (The Onion Router): rete di sovrapposizione anonima basata su un instradamento crittografato a più livelli.
- Servizio Nascosto (.onion): sito o servizio raggiungibile esclusivamente all’interno della rete Tor, senza un IP pubblico visibile.
- Circuito a cipolla: percorso di cifratura che attraversa tre nodi intermedi all’interno della rete.
- Nodo di Guardia (Guard Relay): l’entry node che conosce il tuo indirizzo IP reale, ma non la destinazione finale.
- Nodo di Uscita (Exit Node): l’ultimo nodo prima della rete internet in chiaro; conosce la destinazione ma non il tuo IP reale.
Come funziona: il routing a cipolla
La navigazione sul Web tradizionale crea un collegamento diretto tra il tuo dispositivo e il server di destinazione. Quando usiamo Tor per navigare sui normali siti internet (es. https://example.com), la richiesta viene cifrata a strati e instradata attraverso tre nodi principali:
- Il client cifra il pacchetto di dati in tre strati e lo invia al Nodo di Guardia (che vede il tuo IP reale, ma non il contenuto finale).
- Il pacchetto passa al Nodo Intermedio (che rimuove lo strato di cifratura esterno e inoltra il pacchetto senza conoscere né l’origine né la destinazione).
- Infine raggiunge il Nodo di Uscita, che rimuove l’ultimo strato e invia la richiesta al server web finale.
Nessun singolo nodo conosce l’intero percorso: è questa separazione delle informazioni a garantire l’anonimato.
⚡ Importante: Servizi .onion e Cifratura End-to-End
1. I servizi nascosti (.onion): Quando navighi su un sito .onion all’interno del Dark Web, il traffico non passa mai attraverso un nodo di uscita. Il circuito viene stabilito interamente dentro la rete Tor tramite un “punto d’incontro” (rendezvous point) concordato, coinvolgendo in totale 6 nodi (3 per l’utente e 3 per il server nascosto).
2. Anonimato vs Cifratura: Tor nasconde chi sei, ma se usi il Web normale e il sito di destinazione non supporta HTTPS (ma solo HTTP in chiaro), l’operatore del nodo di uscita può leggere i dati che invii o ricevi. L’anonimato di rete e la cifratura end-to-end dei contenuti sono due concetti distinti.
🛠 Gli strumenti per la navigazione riservata
L’installazione di Tor Browser sul proprio sistema operativo principale è l’approccio standard e più semplice per un utilizzo quotidiano, ma per livelli di isolamento o esigenze particolari si utilizzano ambienti dedicati o macchine virtuali.
| Strumento | A cosa serve | Sicurezza |
|---|---|---|
| Tor Browser | Browser modificato per instradare la navigazione sulla rete Tor in modo immediato. | Buono – Ideale per l’uso ordinario. |
| Tails OS (Live USB) | Sistema operativo portatile “amnesico” avviabile da USB: non scrive dati sul disco rigido e forza tutto il traffico di rete attraverso Tor. | Molto alto – Ottimizzato per prevenire tracce locali. |
| Whonix (VM) | Architettura basata su due macchine virtuali separate (Gateway e Workstation): previene perdite di IP reale (IP leak) anche in caso di compromissione del sistema. | Molto alto – Isolamento di rete avanzato. |
| Qubes OS | Sistema operativo orientato alla sicurezza estrema basato sull’isolamento a compartimenti stabili (AppVM), integrabile con Whonix. | Avanzato – Per contesti ad alto rischio. |
| Hyper‑V / Macchine Virtuali |
L’uso di Hyper‑V (disponibile nelle edizioni Windows Pro, Enterprise ed Education) o VirtualBox consente di isolare la sessione dal sistema host. Esempio di abilitazione Hyper-V da PowerShell (come Amministratore, riavvio richiesto): Enable-WindowsOptionalFeature -Online -FeatureName Microsoft-Hyper-V -All
|
Medio-Alto – Offre un guscio separato dal SO principale. |
🛡️ Le regole d’oro per la navigazione sicura
- Regolare i livelli di sicurezza di Tor Browser: Sfrutta le impostazioni integrate (Standard, Più sicuro, Il più sicuro) per disabilitare o restringere la resa di JavaScript e ridurre la superficie d’attacco per gli exploit web.
- Non accedere ad account personali: Evita di effettuare il login su account legati alla tua identità reale (email, social) durante l’uso di una sessione anonima.
- Non installare estensioni extra nel browser: L’aggiunta di add-on esterni altera il “fingerprint” univoco del browser rendendoti più identificabile.
- Non aprire file scaricati mentre sei online: Documenti (come PDF) o file eseguibili scaricati possono effettuare connessioni dirette all’esterno bypassando Tor e rivelando il tuo vero indirizzo IP. Disconnettiti prima di aprirli.
Cosa contiene realmente il Dark Web?
L’immaginario collettivo dipinge il Dark Web come una dimensione totalmente sotterranea. La realtà è più complessa: accanto ai mercati illegali esistono risorse dedicate alla riservatezza, all’attivismo e alla ricerca.
1. Comunicazione e whistleblower
Alcune grandi testate internazionali, come BBC e The New York Times, offrono versioni .onion dei propri portali per consentirne la fruizione nei Paesi in cui vige la censura di Stato. Inoltre, molte organizzazioni giornalistiche adottano la piattaforma open source SecureDrop per ricevere segnalazioni, documenti e soffiate da whistleblower in totale anonimato.
2. Biblioteche e archivi digitali
Esistono raccolte di paper scientifici, manuali tecnici, forum e specchi di biblioteche creati per garantire l’accesso all’informazione libero da restrizioni o censura geografica. Va ricordato che alcuni di questi archivi possono ospitare materiale tutelato dal diritto d’autore o privo di licenza di distribuzione, rendendone la fruizione soggetta a regolamentazioni locali.
3. Forum tecnici e crittografia
Comunità di ricercatori di sicurezza, sviluppatori e appassionati di privacy che discutono di crittografia, diritti digitali e difesa dalle intrusioni informatiche.
I pericoli reali
I rischi principali legati al Dark Web risiedono nella presenza di truffe, software malevolo e nella complessa gestione della propria sicurezza op-sec (operational security).
🚨 Minacce e criticità più diffuse
- Phishing e clonazione di siti: Molti collegamenti diffusi nei motori di ricerca del Dark Web sono repliche studiate per sottrarre credenziali o valuta digitale.
- Malware e backdoor: Strumenti o software scaricati da forum non verificati contengono frequentemente trojan o strumenti di accesso remoto.
- Honeypot e operazioni di contrasto: Alcuni portali illeciti sono gestiti direttamente o rilevati dalle forze dell’ordine per monitorare i traffici illegali.
- Errore umano e deanonymization: Configurazioni errate, abitudini di navigazione o l’uso di informazioni personali compromettono istantaneamente l’anonimato offerto dalla rete.
⚠️ Importante: l’anonimato non significa impunità
Sebbene la rete Tor offra un elevato livello di riservatezza, le attività illecite non sono affatto impossibili da tracciare o “immuni” dalle indagini. Alcuni servizi illeciti vengono regolarmente rilevati e sequestrati attraverso operazioni di polizia internazionale, e in determinati casi vengono allestiti veri e propri honeypot per identificare gli utenti.
Anche l’uso delle criptovalute non garantisce da solo un anonimato assoluto: le transazioni effettuate su blockchain pubbliche come Bitcoin possono essere analizzate tramite tecniche avanzate di blockchain forensics, permettendo agli investigatori di incrociare i movimenti finanziari con piattaforme di cambio (exchange) e risalire a identità reali.
In sintesi: il Dark Web mette a disposizione tecnologie fondamentali per la tutela della privacy e della libertà di espressione, ma non rappresenta una zona franca priva di rischi o di controlli legali.
Conclusione
Mettendo da parte il sensazionalismo, il Dark Web va compreso per quello che è: un’infrastruttura tecnologica neutrale basata sulla crittografia. Conoscerne l’architettura, i limiti e il funzionamento permette di valutare con consapevolezza le dinamiche legate alla privacy, alla sicurezza dei dati e alla tutela dei diritti digitali nell’era moderna.
Articolo a cura della Redazione di rfnode.net